


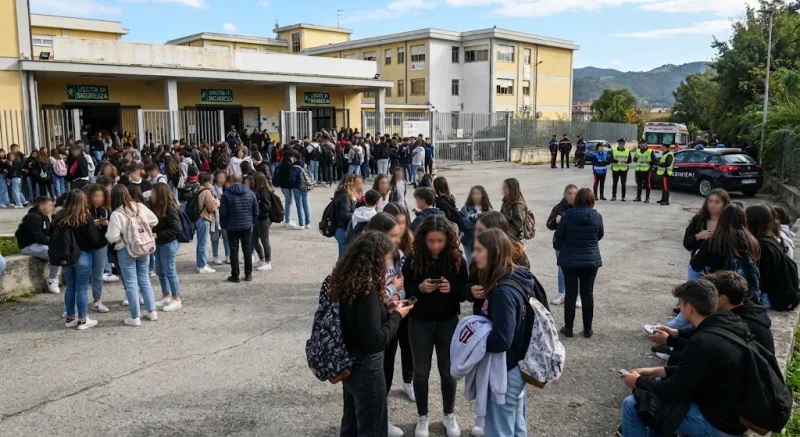
Nonostante le indicazioni arrivate da Palazzo Chigi — e, comprensibilmente, nel segno della massima prudenza — anche oggi migliaia di studenti calabresi sono fuori dalle aule a causa di una nuova raffica di minacce di attentato inviate via email. A Rende, intorno alle 11, l’arrivo dell’ennesimo messaggio intimidatorio nelle caselle di posta degli istituti ha spinto i dirigenti scolastici a disporre l’immediata evacuazione dei plessi, facendo uscire i ragazzi in attesa delle verifiche delle forze dell’ordine.
Eppure, proprio nelle stesse ore, la Presidenza del Consiglio aveva reso noto che nella riunione tecnica del Comitato interministeriale per la sicurezza della Repubblica (CISR), convocata per il pomeriggio di giovedì 12 novembre, sarebbe stato messo a punto un protocollo operativo unico per la gestione di queste segnalazioni. Come precisato nella nota ufficiale, la linea guida già in vigore per tutte le amministrazioni prevede che, in mancanza di riscontri concreti oltre alla semplice ricezione di una mail inviata a tappeto, non si debba procedere allo sgombero degli edifici, lasciando al Prefetto la facoltà di ordinare l’evacuazione solo in presenza di elementi specifici di effettivo pericolo.
Sul territorio, tuttavia, la precauzione ha prevalso. L’ondata di messaggi, partita alle 9.39 di giovedì 12 novembre e firmata ancora una volta con il nome di Mikhail Andropov, ha colpito migliaia di segreterie scolastiche in tutta Italia, replicando lo schema del giorno precedente. In Calabria le segnalazioni hanno interessato in particolare le province di Cosenza e Crotone. Ordini di evacuazione sono scattati non solo a Rende, ma anche a Cosenza, Montalto Uffugo e Acri. A Reggio Calabria alcuni istituti sono stati sgomberati mentre in altri sono in corso i controlli di polizia e carabinieri. Situazione analoga a Catanzaro, dove si registrano evacuazioni in diversi quartieri, da Materdomini a Sala, fino a Corvo, Fortuna e Lido. Diversa, invece, la gestione a Siderno: pur avendo ricevuto le mail, le autorità hanno optato per un giro di verifiche sommarie nelle scuole dell’infanzia, nelle elementari e in due istituti superiori senza interrompere le lezioni né far uscire gli alunni.
Il contenuto della nuova comunicazione presenta toni decisamente più aggressivi rispetto ai precedenti invii. Con l’oggetto «Messaggio dall’Italia. Siete in pericolo», il testo annuncia la presenza di ordigni in vari siti, arrivando a citare persino Palazzo Chigi, e lega le minacce alla richiesta politica delle dimissioni della presidente del Consiglio Giorgia Meloni, prospettando in caso contrario conseguenze ancora più gravi. Nel messaggio compaiono anche riferimenti a presunte esplosioni e vittime, inseriti chiaramente per amplificare l’allarme ma privi di qualsiasi riscontro reale.
Dal punto di vista tecnico, gli investigatori continuano a rilevare l’uso di identità digitali sottratte a soggetti del tutto estranei alla vicenda per mascherare la reale origine degli invii. La mail odierna risulta infatti partita da un dominio riconducibile a un insegnante di scienze delle Filippine, dipendente del locale ministero dell’Istruzione, con ogni probabilità vittima di un furto di credenziali. Un copione già visto nelle ore scorse, quando le minacce erano state veicolate attraverso domini associati a una studentessa universitaria di Taiwan e a indirizzi collegati alla Colombia: una scia di tracce geograficamente lontanissime che conferma il ricorso sistematico ad account violati.
Il fenomeno sta mettendo a dura prova l’intero sistema scolastico nazionale. Oltre alla Calabria, messaggi analoghi sono stati recapitati in istituti di Catania, Palermo, Faenza, Forlì, Trieste e Salerno, con evacuazioni già avviate in diverse scuole di Roma e Napoli. A Palermo, in mattinata, è stato sgomberato il liceo classico Umberto I dopo la ricezione di una mail da un mittente sconosciuto che minacciava una strage entro le 10.50: pur sospettando un falso allarme, la dirigenza ha scelto di far uscire anticipatamente gli studenti.
È proprio questo il nodo che dirigenti, personale e famiglie si trovano ad affrontare: anche di fronte a minacce che appaiono poco credibili, le scuole non possono correre rischi e attivano doverosamente le procedure di sicurezza. La ripetizione seriale dei messaggi, la firma ricorrente e l’uso di profili rubati delineano una chiara strategia volta a generare paura, caos e interruzioni della didattica. Per gli istituti calabresi e di tutto il Paese resta dunque fondamentale attenersi alle disposizioni delle forze dell’ordine, affidarsi esclusivamente ai canali istituzionali ed evitare di alimentare il panico condividendo informazioni non verificate sulle chat.
